
成员与角色:谁可以访问工作区
谁可以打开工作区、每个角色可以做什么、如何更改角色或撤销访问权限,以及为什么没有邀请按钮。
此页面的用途
此页面显示工作区的每个成员资格:是谁、其角色、现在是否授予访问权限,以及加入时间。工作区所有者打开它来更改角色、撤销访问权限或恢复访问权限。
此页面管理现有的成员资格。它不能添加新的人员,也不会从 Azure 读取任何内容。
开始之前
只有工作区所有者能看到成员并更改他们;其他人看到的是“只有工作区所有者才能管理成员”。所有套餐都包含此页面。
成员列表
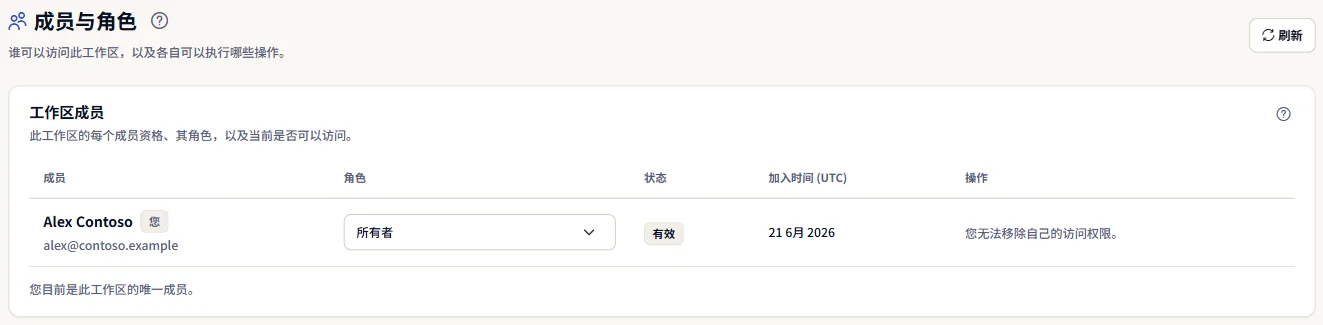
“工作区成员”中每个成员资格占一行:
- “成员”:此人的姓名和电子邮件地址。“您”标记您自己的行。
- “角色”:此人的角色,可在该行的列表中选择。
- “状态”:成员资格现在授予访问权限时为“有效”,其访问权限被撤销时为“无访问权限”。
- “加入时间 (UTC)”:此人加入的日期,以 UTC 日期表示。
在列表中选择另一个角色会立即保存。取消某人的所有者角色会先请您确认,因为此人将失去管理成员和角色的能力。
工作区始终至少保留一位活跃的所有者。会导致没有所有者的更改不会被应用,页面会说明这一点。
由于 CostGuard 目前还不能向现有工作区添加人员,工作区通常只有一位成员:您本人,作为所有者。此时页面会显示“您目前是此工作区的唯一成员。”
每个角色可以做什么
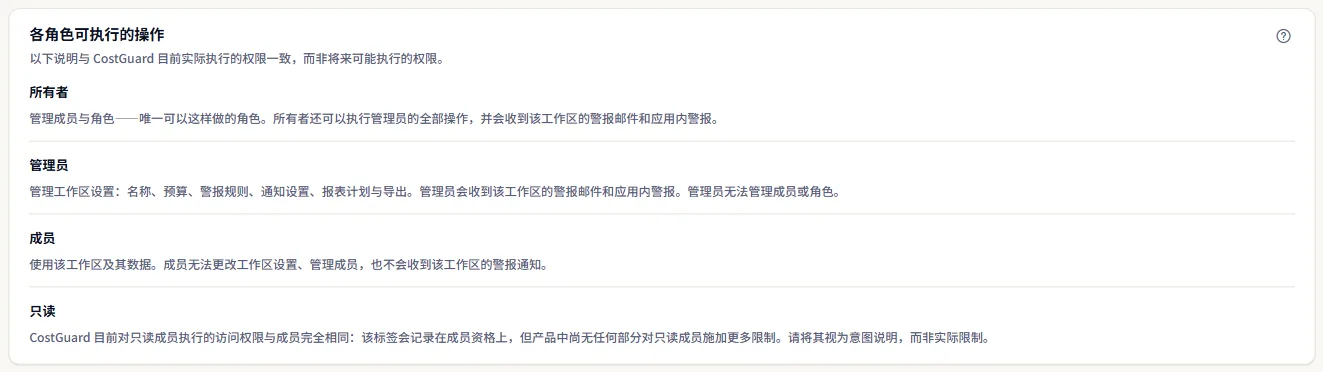
页面按照 CostGuard 目前的执行方式描述这四个角色:
- “所有者”:管理成员与角色——唯一可以这样做的角色。所有者还可以执行管理员的全部操作,并会收到该工作区的警报邮件和应用内警报。
- “管理员”:管理工作区设置:名称、预算、警报规则、通知设置、报表计划与导出。管理员会收到该工作区的警报邮件和应用内警报。管理员无法管理成员或角色。
- “成员”:使用该工作区及其数据。成员无法更改工作区设置、管理成员,也不会收到该工作区的警报通知。
- “只读”:CostGuard 目前对只读成员执行的访问权限与成员完全相同:该标签会记录在成员资格上,但产品中尚无任何部分对只读成员施加更多限制。请将其视为意图说明,而非实际限制。
添加新成员
这里故意没有邀请按钮。CostGuard 目前还不能向现有工作区添加人员,发送电子邮件或保存地址都不会让任何人获得访问权限。
如果您需要在此工作区中加入另一个人,请使用页面上的“联系支持”。
撤销和恢复访问权限
“撤销访问权限”会立即移除某人的访问权限。其成员资格会被保留,因此“恢复访问权限”可以按显示的角色恢复访问权限。两者都会先请您确认。
您不能撤销自己的访问权限,因为那样您将失去唯一可以恢复它的页面。您的行显示“您无法移除自己的访问权限。”
深入了解
页面底部的链接可带您继续:
- “安全”:您自己的账户、您的角色以及登录方式。
- “数据访问与权限”:CostGuard 从 Azure 读取哪些内容,以及工作区中谁可以看到。
- “审计日志”:谁在何时更改了此工作区中的哪些内容。
- “联系支持”:申请为另一个人授予此工作区的访问权限。
您可能看到的其他内容
页面读取时,灰色条会占据面板的位置。之后,页面可能改为显示以下状态之一:
- “只有工作区所有者才能管理成员”:您的角色不是所有者,因此页面不显示任何成员。
- “成员信息不可用”:无法加载此工作区的成员。这并不表示该工作区没有成员。请稍后重试。
- 此工作区的成员数量超过此处可显示的上限,因此下面的列表并不完整。
- 更改后,列表上方的一行会说明更改是否已保存、因工作区会失去最后一位所有者而未被应用、因您的角色被拒绝,还是无法保存。未保存的更改不会改变任何内容。
- 当您的会话结束时,CostGuard 会先自动为您重新登录。如果这样还不够,页面会请您重新登录,而不是显示成员。
各方案包含的内容
表格显示包含页面各部分的最低方案。所有更高的方案也都包含该部分。
| 功能 | Free | Starter | Growth | Pro | Enterprise |
|---|---|---|---|---|---|
| 成员与角色页面 | 包含 | 包含 | 包含 | 包含 | 包含 |
所有套餐都包含此页面。限制它的是所有者角色,而不是套餐。
故障排除
页面显示只有所有者可以管理成员
您在工作区中的角色不是所有者。请工作区的所有者更改您的角色,或代您进行更改。
同事需要访问工作区
CostGuard 目前还不能向现有工作区添加人员。请使用“联系支持”并说明谁需要访问权限。
角色更改未被应用
工作区必须至少保留一位活跃的所有者,因此您不能取消其最后一位所有者(包括您自己)的所有者角色。请先让另一位活跃成员成为所有者。
侧边栏中没有此页面
侧边栏仅在“高级”模式下列出它。请在侧边栏顶部选择“高级”;页面地址在两种模式下都能打开。